欧盟数字产品护照(DPP)对电池行业的时间表已经明确:2027 年 2 月起强制适用。不少企业以为 DPP 就是给产品贴一个二维码、上传一份数据,其实真正需要提前准备的,是一连串“签名、授权、证明身份”的动作。本文不讲 DPP 的定义,而是从“责任链”和“自查清单”两个角度,帮电池相关企业看清现在该做什么。
一、先分清两件事:DPP 负责登记数据,签名负责证明谁在操作
DPP 做的事,是把产品信息与一个唯一标识绑定起来,数据分散保存在运营者处,再注册到 Central Registry;而签名与数字凭据解决的是另一个问题——每一次注册、提交、授权、访问,都要能说清楚“是谁在操作、谁在承担责任”。两者是不同的环节,但都离不开可验证的身份。
二、按责任链看:谁要签、签什么
第一环:责任主体。电池护照的责任主体,通常是“将电池投放欧盟市场的经济运营者”,也就是欧盟境内的制造商或进口商。这一环需要做的,是以可验证的身份注册 DPP,并就产品合规性出具符合性声明(Declaration of Conformity)。
第二环:被授权的代理人或 DPP 服务商。法规允许责任主体书面授权其他运营者代其行事。这里要签的,就是那份授权文件——它要能证明由谁签署、代表谁、授权范围是什么,否则授权关系讲不清楚。
第三环:中国供应商与出口商。电池及材料供应商要配合提供数据,并且常常需要与欧盟进口商、DPP 服务商之间约定数据与责任边界。跨境场景下,双方可能都需要一份有法律效力的授权或签署文件。
三、一张自查清单
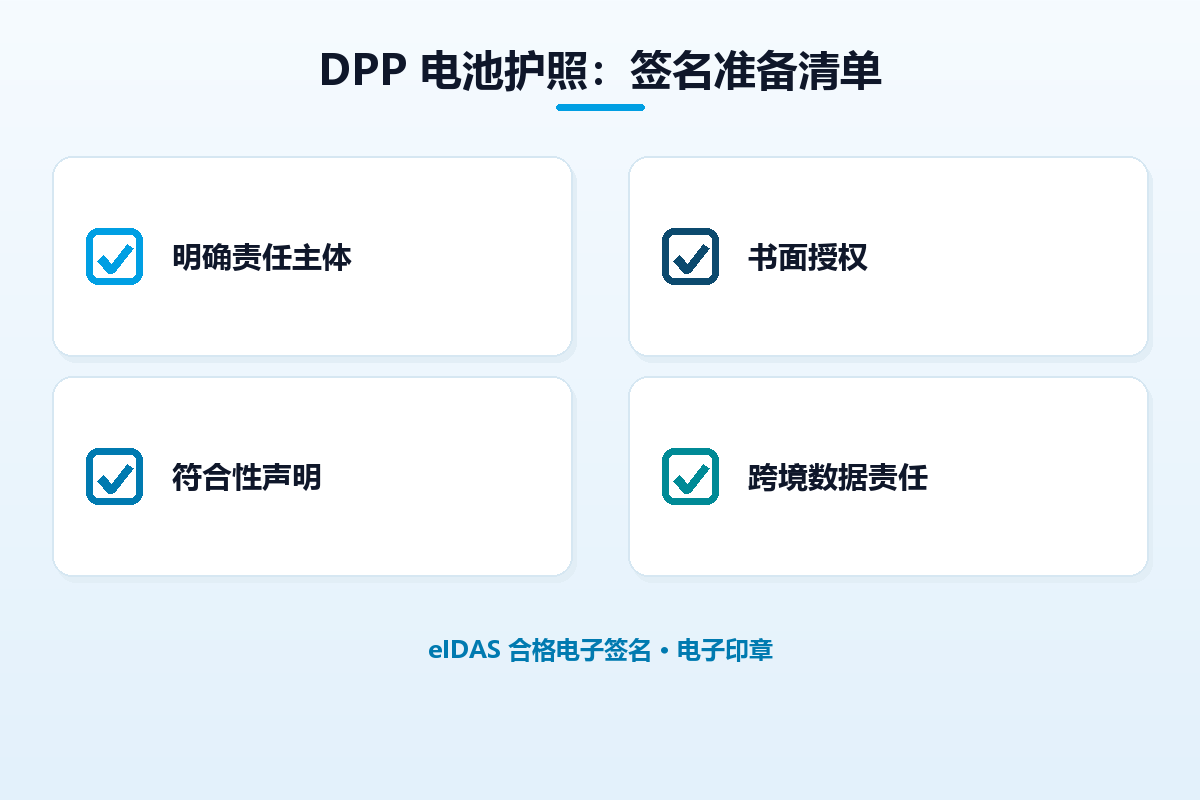
责任主体写清楚了吗?谁承担 DPP 的注册与数据责任,要有明确归属;
授权关系书面化了吗?委托他人代行,是否有可验证的授权文件;
符合性声明能机器验证吗?签署方式决定它能否顺畅进入后续流程;
跨境数据责任约定了吗?数据出境与欧盟披露要求之间的责任边界。
四、时间表:把该做的提前排上
2027 年 2 月:DPP 对电池强制适用;
2027 年二季度:digital credentials(数字凭据)相关实施细则计划出台;
认证与访问权限管理:八项协调标准中尚未定稿的两项,稍后发布。
结论很直接:身份与授权不是 DPP 之外的可选项,而是这套系统本身的组成部分。与其等到规则全部落地再补,不如先把“责任主体、授权关系、签署方式”这三件事理清楚。
五、eIDAS 合格电子签名与电子印章,怎么对应
欧盟的 eIDAS 框架提供了高保证等级的电子签名与电子印章工具。按签署主体分三类:个人版合格电子签名(以自然人身份签署)、员工版合格电子签名(自然人身份加所代表组织的附加数据)、公司合格电子印章(以组织身份认证文件来源与完整性)。交付方式上,可选云端移动方式或智能卡与读卡器方式。判断方法很直接:这份文件要证明“谁签的”还是“哪家单位出具的”,两者都要就考虑员工版。
六、需要说清楚的边界
DPP 的二级立法与“认证、访问权限”相关标准仍在制定中,当前不能断言 DPP 已强制要求某一种证书;eIDAS 合格电子签名与电子印章是欧盟已建立的高保证等级工具,是对接这些环节的自然选择,但具体以最终出台的实施细则与标准为准。上海环度信息科技有限公司可提供多家合格信任服务提供商(QTSP)的 eIDAS 合格电子签名与电子印章,协助梳理适用型号、材料清单与验证流程;对需要线下身份核验的 Certum 合格电子签名(QES),环度是 Certum 在中国授权的线下验证服务点。是否签发、签发何种型号,由相应的合格信任服务提供商依据其验证规则作出决定。本文基于公开资料整理,不构成法律意见,也不构成办理承诺;涉及欧盟 eIDAS 的法律效果主要基于欧盟框架,中国境内使用、跨境合同与特定平台接入,建议结合接收方要求与适用法律另行评估。
eIDAS 合格电子签名 / 电子印章 个人版、员工版合格电子签名与公司合格电子印章,支持云端与智能卡两种交付方式。型号说明与当前报价可在产品页查看。 eIDAS 合格电子签名