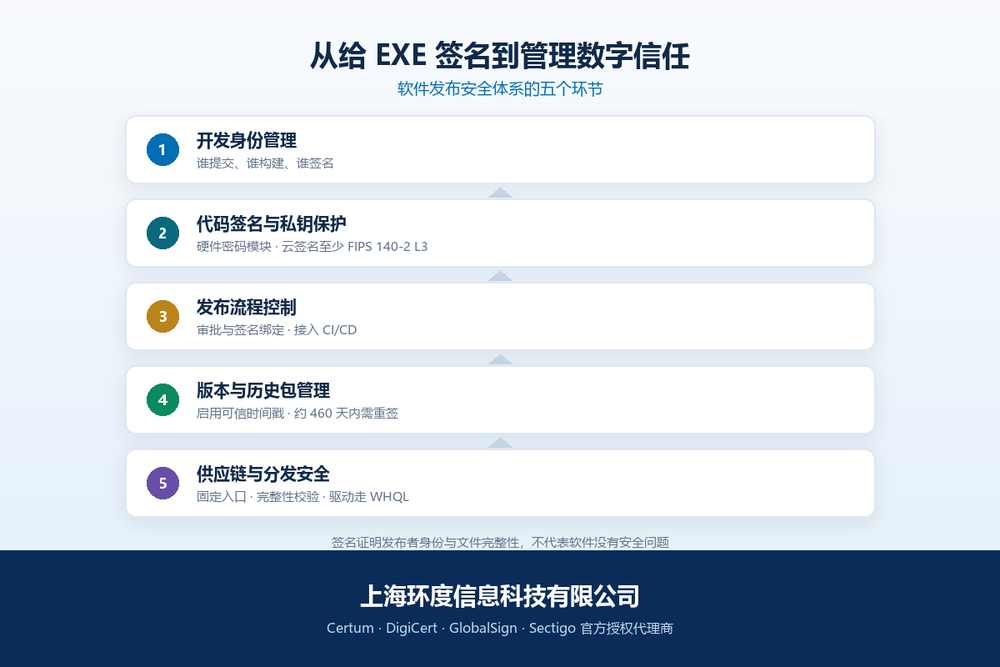
很多团队对代码签名的理解还停在一步:发布前给 EXE 加个签名。但从软件供应链安全的视角看,签名只是整个链条上的一个环节。这篇把"从签名文件到管理数字信任"这件事拆成五个环节,说明每个环节各自解决什么问题。
一、为什么"签个名"不够
一个完整流程通常是这样:开发 → 编译 → 测试 → 签名 → 发布 → 用户安装。签名环节要回答两个问题:这段代码出自谁、发布之后有没有被改动。它证明的是发布者身份与文件完整性,并不代表软件没有安全问题,也不能替代杀毒检测或安全审计。
而真实的风险面比这大:构建环境被投毒、发布账号被盗用、分发渠道被替换、历史版本被重新打包……单靠一次签名覆盖不了。这就是为什么要把签名放进一套信任体系里看。
二、环节一:开发身份管理
谁有权限提交代码、谁能触发构建、谁能执行签名——这是体系的起点。现实中常见的做法是把签名权限收敛到少数发布负责人,并区分"开发"与"发布"两类角色。
三、环节二:代码签名与私钥保护
签名本身必须建立在硬件保护的私钥之上。按 CA/Browser Forum《代码签名基线要求》,自 2023 年 6 月 1 日起,代码签名私钥必须在硬件密码模块中生成、使用与保管,以软件文件形式(如 .pfx)交付私钥的方式不再合规。保护要求按场景分两档:
云签名服务(Signing Service):须至少符合 FIPS 140-2 Level 3 或 CC EAL4+;
订阅者自管的硬件密码模块(如 USB Token):最低为 FIPS 140-2 Level 2 或 CC EAL4+。
云签名还多一层访问控制:以 Certum 云签名(SimplySign)为例,私钥在云端受控的硬件密码模块中保管,本地通过 SimplySign Desktop 连接云端虚拟加密卡,签名时需配合手机端应用完成身份验证。拿到电脑并不等于能签名,这对体系化管控很关键。
四、环节三:发布流程控制
签名动作应与发布流程绑定:哪个版本、由谁审批、在什么环境下签名、签完是否校验。对 SaaS 与工具软件这类高频发布的团队,把签名接入自动化构建(CI/CD)能同时减少人为失误与人工成本。
这也是云签名常被选用的原因:它不需要在流水线里插实体设备,更适合虚拟机与自动化环境。当然也有边界——云签名依赖网络与 SimplySign 应用,完全离线或无人值守的大规模自动化签名需提前评估;云签名默认每月 5,000 次,超出后需要联系环度网信获取相应的解决方案,本地化硬件(如 eToken)没有这个次数限制。
五、环节四:版本与历史包管理
证书会到期,历史安装包还要能被验证。这里的关键工具是可信时间戳:它证明"签名发生在证书有效期内"。在证书正常有效、签名与时间戳符合验证要求且无撤销等问题的情况下,即使证书后来到期,之前的签名通常仍可通过验证。对长期提供下载、需要保存历史版本的企业,这一条尤其重要。
同时要盯住签发节奏:代码签名证书的最长有效期已大幅缩短(当前约 460 天以内),到期需重新签发,多张证书并存时建议提前排期。
六、环节五:供应链与分发安全
软件离开你的服务器之后,还要经过分发渠道与用户设备。这一环常见的做法包括:固定分发入口、对安装包做完整性校验、监控第三方渠道是否篡改。需要单独说明的是:驱动类文件不能直接用代码签名证书签名,微软已不支持第三方代码签名证书直接为驱动签名,需走 WHQL 方案。
七、把这套体系落到日常
先明确签名权限归谁,再谈工具选择;
根据发布频率、团队分布、是否自动化,决定云签名还是本地硬件;
所有正式版本启用时间戳,并记录签名与发布时间;
提前管理证书有效期与重新签发节奏;
把"签名通过"作为发布门禁的一环,而不是发布后的补动作。
八、常见问题
云签名的私钥会下载到本地吗?不会,私钥始终在云端受控模块中。
签名能证明软件安全吗?不能。签名证明发布者身份与文件完整性,不代表软件没有安全风险。
签完名还会被提示吗?代码签名证书解决的是"未知发布者"提示;SmartScreen 的拦截与警告取决于下载量、发布者信誉与风险模型的积累,与证书档次无关。
需要办理可以直接在上海环度信息科技有限公司的官方网站上在线提交申请,我们收到后会尽快安排处理。
本文基于公开资料整理,不构成法律意见;次数限制、有效期等规定可能随官方政策调整,办理前请以官方与授权渠道的当期说明为准。